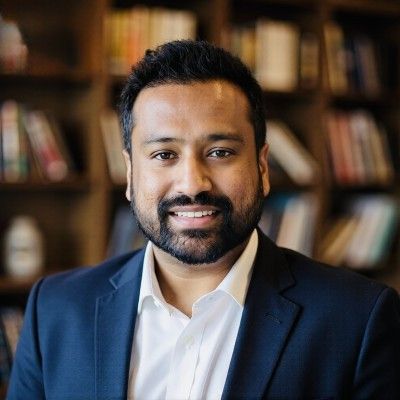
Eshaan Jain
T-Mobile (via Mphasis)

septembre 9, 2026 | 5:00 - 6:00 PM (UTC) Temps universel coordonné
Prêt à bien démarrer avec l’IA et les dernières technologies ? Microsoft Reactor fournit des événements, des formations et des ressources communautaires pour aider les développeurs, les entrepreneurs et les start-ups à se baser sur la technologie IA et bien plus encore. Rejoignez-nous !
septembre 9, 2026 | 5:00 - 6:00 PM (UTC) Temps universel coordonné
 Stream en direct
Thème: Sécurité
Langage: À l’aide de la langue anglaise
Every CPQ, CLM, and billing rollout I've run wires Salesforce or Vlocity to DocuSign, Stripe or Zuora-type billing, and ERP through API keys and OAuth tokens sitting in DataRaptors, Integration Procedures, and deployment scripts. AppSec teams usually classify that layer as "business configuration," so it never gets scanned the way application code does.
Where credentials actually live in a quote-to-cash stack: middleware scripts, integration procedures, CI/CD for CPQ deployments. Why "business systems" teams don't think of themselves as a scanning target, and what that costs. How GitHub Advanced Security's secret scanning, push protection, and custom patterns close the gap, even for teams that don't see themselves as developers.
A sample repo modeling a CPQ integration script with a hardcoded OAuth token and API key. Push protection blocking a commit in real time. A custom regex pattern built for an enterprise revenue-tool token format. The alert triage view a security lead would actually work from.
Intervenants
Eshaan Jain
T-Mobile (via Mphasis)
Les événements ci-dessous peuvent également vous intéresser. N’oubliez pas de visiter notre page d’accueil Reactor pour voir tous les événements proposés.
Format:
Stream en direct
Thème: Sécurité
Langage: À l’aide de la langue anglaise
Cet événement fait partie du Spotlight on GitHub Advanced Security Series.
Cliquez ici pour accéder à la page Série où vous pouvez voir tous les événements à venir et à la demande.